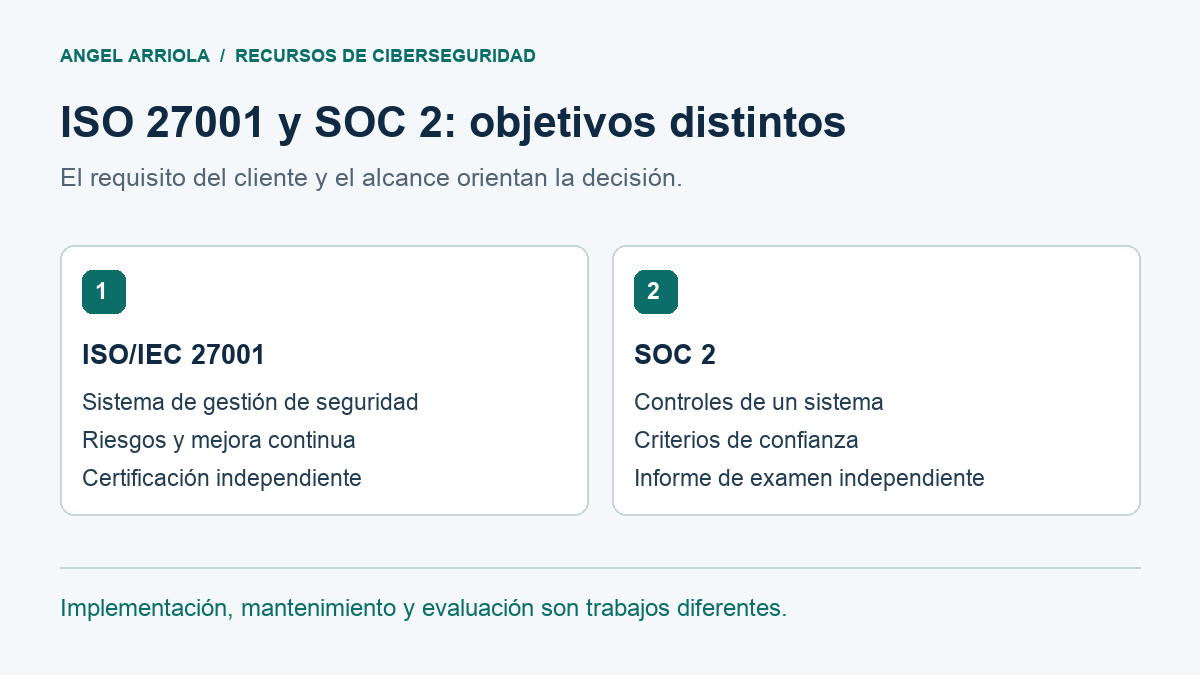
Una empresa puede recibir un requisito de ISO 27001, de SOC 2 o de ambos. Antes de iniciar un proyecto, conviene pedir el requisito concreto: documento esperado, servicio que debe cubrir y destinatario que lo revisará. Un certificado y un informe SOC 2 no son intercambiables por compartir controles de seguridad.
Qué evalúa cada enfoque
ISO/IEC 27001 establece requisitos para un sistema de gestión de seguridad de la información, conocido como SGSI. Relaciona alcance, riesgos, responsabilidades, controles y mejora continua. La organización puede implementarlo y, si lo necesita, buscar una certificación mediante un organismo independiente.
SOC 2 es un examen de controles de un sistema de una organización de servicios, realizado por una firma CPA habilitada. Produce un informe conforme a los criterios de confianza aplicables. La consultoría que ayuda a organizar controles o evidencias no sustituye ese examen.
| Aspecto | ISO/IEC 27001 | SOC 2 |
|---|---|---|
| Enfoque | Sistema de gestión y riesgos de información | Controles del sistema descrito y criterios aplicables |
| Resultado externo | Certificado, si se contrata y supera la certificación | Informe de examen del auditor de servicios |
| Alcance | Se define para el SGSI | Se describe el sistema y los servicios incluidos |
| Operación | Responsables, controles y mejora sostenida | Controles y evidencia coherentes con el alcance y el período evaluado |
En SOC 2, el tipo 1 se refiere a una fecha determinada y el tipo 2 incluye la eficacia operativa durante un período. Acordar el tipo, el alcance y el período con la firma examinadora evita preparar evidencia para un objetivo diferente.
Empieza por el requisito comercial
En la primera conversación, reúne estas respuestas:
- ¿Quién solicita el documento y qué redacción utiliza su requisito?
- ¿Qué servicio o sistema necesita cubrir y qué queda fuera?
- ¿Hay una fecha comercial y una expectativa de período de evidencia?
- ¿Existe ya un SGSI o un conjunto de controles en funcionamiento?
- ¿Quién aprobará el alcance y quién podrá aportar evidencia?
Si un cliente pide un informe SOC 2, no des por hecho que aceptará un certificado ISO 27001 como reemplazo. Confírmalo con quien evalúa al proveedor. La misma precaución aplica en sentido contrario.
Reutilizar trabajo exige revisar el contexto
Inventarios, revisiones de accesos y registros de cambios pueden ser útiles en distintos proyectos. Para reutilizarlos, comprueba propietario, sistema, fecha y criterio que respaldan. Una tabla de correspondencias ayuda a organizar el trabajo, pero no demuestra por sí sola equivalencia ni cumplimiento.
Ejemplo ficticio: una empresa ya revisa cuentas administrativas cada trimestre. Esa actividad puede aportar evidencia relevante, aunque todavía se necesite verificar qué sistemas cubre, quién aprueba las decisiones y cómo se documenta la ejecución. No basta con copiar el nombre del control a otra matriz.
Cómo se relaciona con estos servicios
Si necesitas iniciar o fortalecer el SGSI, puedes revisar la consultoría de implementación ISO 27001 y la lista de preparación del proyecto.
Si tu organización ya tiene controles SOC 2 definidos y necesita sostener su operación documental, el servicio de mantenimiento de controles y evidencias SOC 2 se centra en ese alcance existente. El examen independiente y la emisión del informe corresponden a la firma examinadora.
Referencias oficiales
Las versiones y criterios aplicables deben confirmarse al acordar el proyecto. Esta comparación ayuda a preparar la conversación, sin sustituir los requisitos de las normas ni del examinador.